Halloween on kauhujen aikaa, mutta tietoturvalla ei kannata pelotella. Yrityksen arjessa voi elää monenlaisia vääriä uskomuksia kyber- ja tietoturvasta, jotka voivat altistaa erilaisille uhille. Seuraavaksi käydään läpi seitsemän pelottavaa tietoturvamyyttiä, jotka voivat aiheuttaa kauhutarinoita yrityksessäsi. Samalla saat vinkkejä, joiden avulla voit parantaa yritysarjen tietoturvaa helposti
TEKSTI JENNA JOKINEN, XAMK, DIGIASEMA
1. ”Olemme niin pieni yritys, etteivät hakkerit ole kiinnostuneita meistä”
Monet pk-yritykset ajattelevat, että kyberrikolliset jahtaavat vain suuria pörssiyhtiötä tai valtiollisia toimijoita. Todellisuudessa kyberrikolliset eivät usein valitse uhrejaan lainkaan, vaan hyökkäykset voivat kohdistua yrityksiin täysin sattumalta.
Suurin osa nykyaikaisista hyökkäyksistä on automatisoituja massahyökkäyksiä, kuten kalasteluviestejä, joita lähetetään samanaikaisesti isolle joukolle yrityksiä ja käyttäjiä.
Pk-yritykset voivat olla myös houkuttelevampia kohteita, sillä niillä on usein vähemmän resursseja suojautumiseen. Lisäksi pienempää yritystä voidaan käyttää välikätenä suuremman asiakkaan tai yhteistyökumppanin järjestelmiin pääsyssä.
On tärkeää tiedostaa, että pienetkin yritykset voivat joutua kyberhyökkäyksen kohteeksi. Jokaisella yrityksellä on jotain arvokasta suojeltavaa, kuten asiakas-, maksu- tai henkilötietoja. Hyökkäyksen seuraukset voivat olla pienelle yritykselle merkittäviä, sillä toiminnan keskeytyminen tai tietojen menettäminen voi lamauttaa yrityksen toiminnan pitkäksikin aikaa. Pienenkin yrityksen tietoturvaan on siis tärkeä panostaa.
2. ”Hyvä salasana riittää suojaamaan tietomurrolta”
Tarpeeksi pitkä ja monimutkainen salasana on tärkeä, mutta se ei yksin riitä suojaamaan käyttäjätiliä. Nykypäivänä rikolliset eivät ainoastaan arvaile salasanoja, vaan he yrittävät varastaa ne esimerkiksi kalasteluviestien avulla. Vahvinkaan salasana ei suojaa tiliä, jos se vuotaa ulkopuoliselle.
Jokaisessa palvelussa tulisi käyttää omaa uniikkia salasanaa. Kymmeniä erilaisia salasanoja on kuitenkin hankala muistaa ulkoa, joten salasanojen hallintaohjelma helpottaa niiden turvallista säilyttämistä. Myös monivaiheinen tunnistautuminen on tärkeä ottaa käyttöön mahdollisuuksien mukaan. Tämä auttaa suojaamaan tiliäsi, vaikka salasana päätyisi vääriin käsiin.
3. ”Virustorjuntaohjelma hoitaa kaiken suojauksen”
Virustorjuntaohjelma on tärkeä osa tietoturvaa, mutta se ei yksin pysty estämään kaikkia uhkia. Perinteiset virustorjuntaohjelmat kehitettiin etsimään haitallisia tiedostoja tunnettujen tunnisteiden perusteella. Monet nykyaikaiset hyökkäykset eivät enää kuitenkaan muistuta perinteisiä viruksia ja voivat jäädä tämän takia torjuntaohjelmalta huomaamatta.
Pelkän virustorjuntaohjelman varaan ei siis kannata jättää koko tietoturvaa. Se on tärkeä perusta, mutta lisäksi hyvä tietoturva vaatii muita suojauskeinoja ja jatkuvaa valppautta. Harvat virustorjuntaohjelmat pystyvät estämään sinua syöttämästä arkaluontoisia tietoja väärään paikkaan. Muista siis itse olla tarkka mihin tietosi syötät ja millä sivuilla asioit.
4. ”Jos viesti tulee tutulta, siihen voi aina luottaa”
Rikolliset voivat kaapata sähköposteja, sometilejä tai väärentää lähettäjätietoja. Viesti voi näyttää tulevan työkaverilta, yhteistyökumppanilta tai yrityksen johdolta, mutta viestin takana voi olla aivan joku muu. Vaikka viesti tulisi samaan viestiketjuun kuin aiemmat tutultasi saamasi viestit, sekään ei takaa, että lähettäjä olisi sama henkilö. Epäilyttävissä viesteissä voidaan esimerkiksi vaatia kiireellistä rahansiirtoa, pyytää salasanoja tai muita luottamuksellisia tietoja.
Tarkista epäilyttävät tai poikkeukselliset pyynnöt aina suoraan henkilöltä itseltään, jotakin toista kanavaa pitkin, kuten soittamalla. Älä avaa epäilyttäviä linkkejä tai liitteitä vain sen takia, että lähettäjä on tuttu.
5. ”Vain tietokoneet ja puhelimet pitää päivittää”
Yrityksen verkossa voi olla yhdistettynä esimerkiksi tulostimia, valvontakameroita, reitittimiä ja muita älylaitteita. Nämä IoT- ja verkkolaitteet ovat hyökkääjille ihanteellisia kohteita, sillä niiden ohjelmistoja päivitetään harvoin, ja niissä on usein käytössä tehtaalla asetetut oletussalasanat. Näitä helposti unohdettavia laitteita voidaan käyttää porttina yrityksen verkkoon ja muihin tärkeämpiin laitteisiin.
Pidä siis tietokoneiden ja puhelimien lisäksi muutkin verkossa olevat laitteet ajan tasalla päivityksissä. Laita automaattiset päivitykset päälle ja tarkista säännöllisin väliajoin, että ohjelmistot ovat ajan tasalla. Muista myös vaihtaa oletussalasanat ja käyttäjätunnukset jokaisessa laitteessa, etenkin reitittimessä. Vältä myös turhien ja huonosti suojattujen laitteiden kytkemistä verkkoon.
”HTTPS tarkoittaa, että verkkosivu on turvallinen”
Moni pitää selaimessa näkyvää lukonkuvaketta ja HTTPS-etuliitettä merkkinä sivun turvallisuudesta. Tämä ei kuitenkaan ole totta, sillä HTTPS-yhteys salaa vain selaimen ja verkkosivun välisen tiedonsiirron, mutta se ei takaa, että sivuston sisältö olisi luotettavaa. Myös rikolliset voivat suojata sivustonsa HTTPS-yhteydellä hämätäkseen sen käyttäjiä.
Tarkista siis aina verkkosivun osoite huolellisesti ja kiinnitä huomiota etenkin mahdollisiin kirjoitusvirheisiin ja ylimääräisiin päätteisiin. Älä klikkaa sähköposteissa tai tekstiviesteissä tulleita kirjautumislinkkejä, vaan etsi palvelu suoraan hakukoneen kautta. Hyvä tapa pysyä turvallisella sivulla on lisätä luotettava sivu kirjanmerkkeihin ja siirtyä palveluun niiden kautta, jolloin päädyt aina oikeaan osoitteeseen.
”Tietoturva on IT:n vastuulla”
Vaikka IT-osasto tai ulkoinen palveluntarjoaja huolehtii teknisestä suojauksesta, on työntekijöillä myös tärkeä vastuu tietoturvan toteutumisessa.
Suurin osa hyökkäyksistä kohdistuu nimenomaan ihmisiin, joten jokaisen työntekijän toiminta vaikuttaa siihen, miten hyvin yrityksen tiedot ja järjestelmät pysyvät turvassa. Tekninen suojaus ei pysty esimerkiksi estämään työntekijöitä luovuttamasta luottamuksellisia tietoja väärälle taholle.
Tietoturva on siis koko työyhteisön yhteinen vastuu, johon kaikki voi vaikuttaa omalla toiminnallaan. Yrityksen on tärkeää varmistaa, että kaikki työntekijät tietävät tietoturvaohjeet ja miten epäilyttävissä tilanteissa toimitaan. Myös avoin ilmapiiri tietoturvan ympärillä on tärkeä, jotta työntekijät uskaltavat kertoa heti, mikäli vahinko sattuu.
Älä anna myyttien kummitella yrityksesi tietoturvassa
Tietoturvan ei tarvitse olla monimutkaista, mutta se vaatii jatkuvaa huomiota. Sen parantaminen ei myöskään vaadi suuria investointeja tai teknistä osaamista. Pienillä teoilla ja halulla ymmärtää pääsee jo pitkälle. Parhain tapa karkottaa tietoturvan kummitukset, on tunnistaa myytit, huolehtia perusasiat kuntoon ja pysähtyä miettimään ennen kuin toimit.
Teksti: Jenna Jokinen, joka opiskelee kyberturvallisuusinsinööriksi Kaakkois-Suomen ammattikorkeakoulussa.
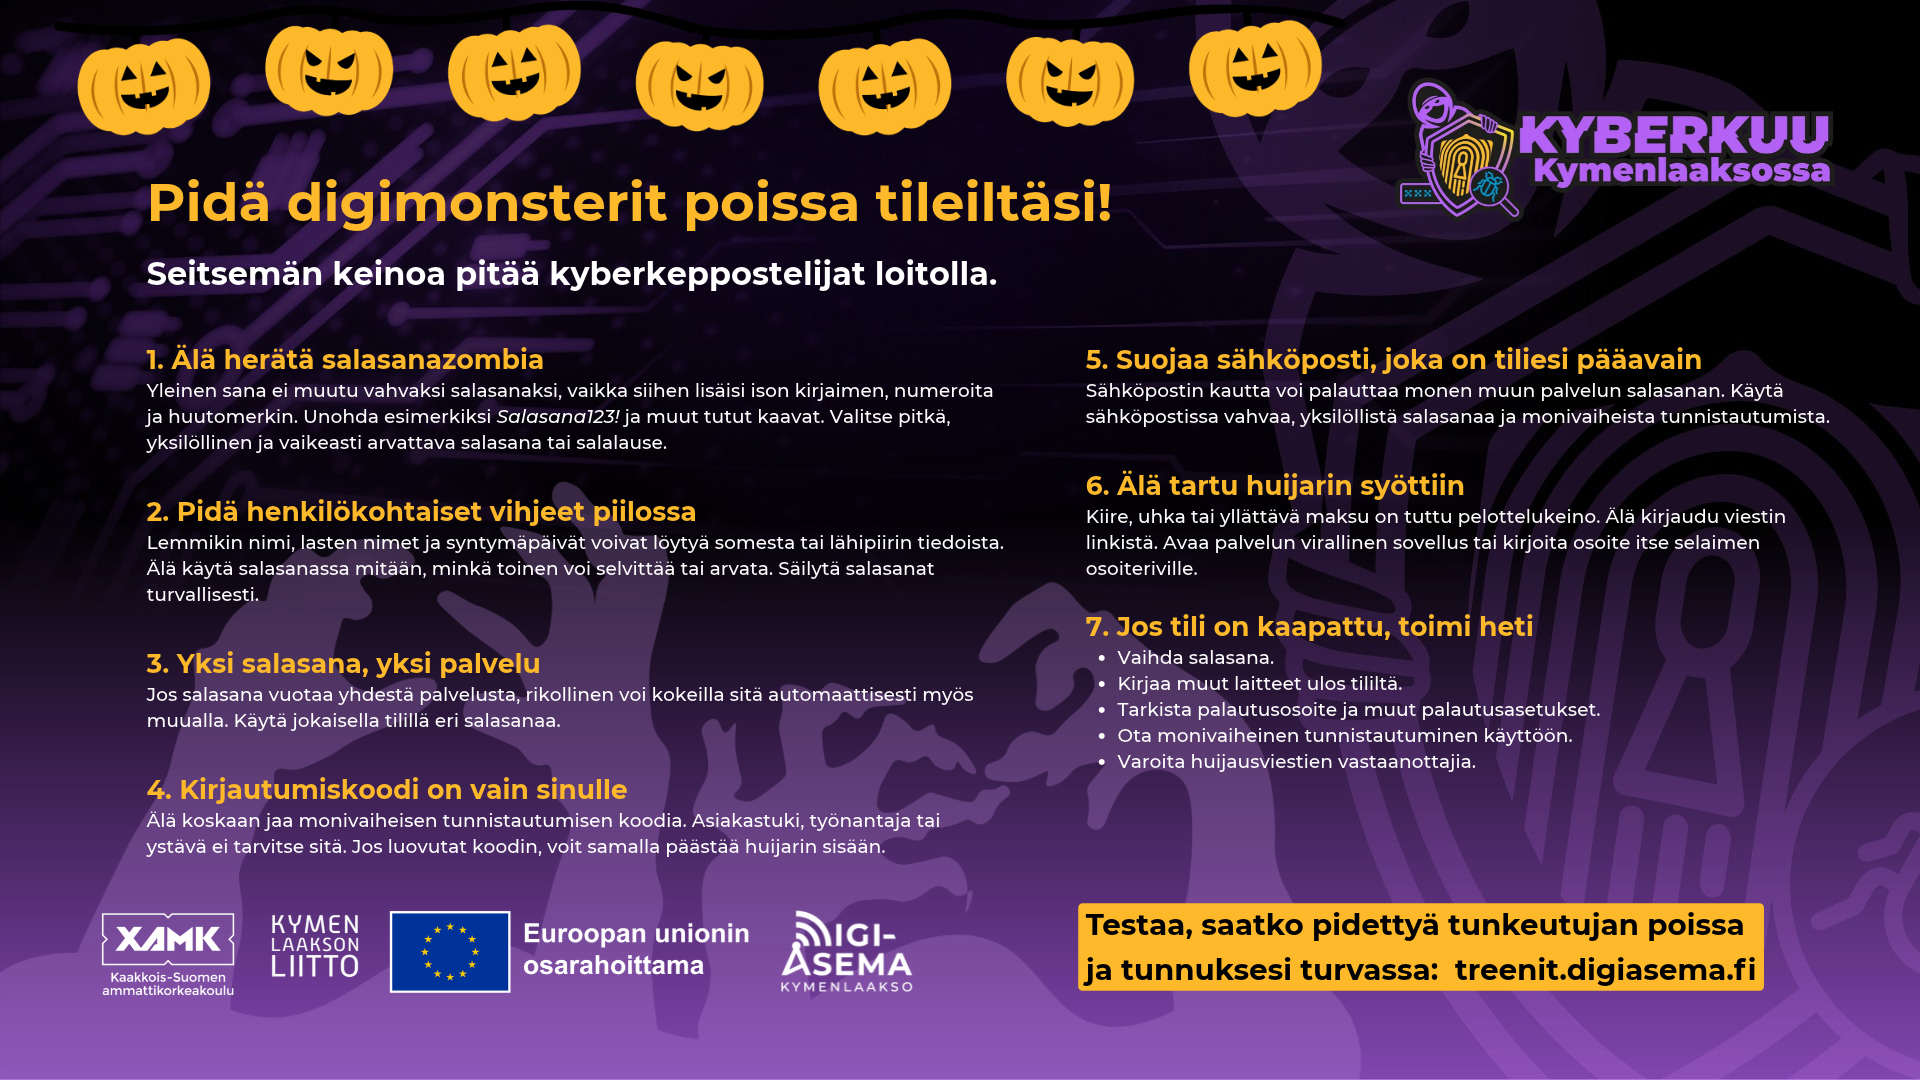
Vahvista yrityksesi kyber- ja tietoturvavalmiuksia – digiturvaharjoituksia maksuttomasti verkossa 24/7
Treenialustalla https://treenit.kyberasema.fi/ voit harjoitella monipuolisesti digiturvallisuuteen liittyviä tilanteita kuten:
- Miten toimit, jos yrityksesi M365-tileihin kohdistuu tietomurto?
- Mitä tehdä, jos yritys joutuu kyberhyökkäyksen kohteeksi?
- Miten johdat ja viestit kriisitilanteessa?
- Miten johdat organisaatiosi toimintaa epävarmoissa drone-uhkatilanteissa?
Maksuttomia kyberturvavinkkejä ja digipalveluohjausta Kymenlaakson yrityksille Digiasemalta https://digiasema.fi/
Digiasemalta voi myös varata ajan: https://digiasema.fi/ajanvaraus/